Eine Vereinswebsite und Social-Media-Kanäle machen die Arbeit eines Feuerwehrvereins sichtbar: Sie informieren über Feste, Förderprojekte, Mitgliedergewinnung, Jugendangebote oder Spendenaktionen. Zugleich werden dabei schnell personenbezogene Daten verarbeitet – etwa Namen, Kontaktanfragen, Fotos, Kommentare, Nachrichten oder technische Nutzungsdaten. Datenschutz ist deshalb keine Aufgabe, die erst nach einem problematischen Post beginnt. Er gehört in die Organisation von Zuständigkeiten, Zugängen und Freigaben. Für die Planung einer passenden Außendarstellung bietet sich auch der Beitrag zur Öffentlichkeitsarbeit für Feuerwehrvereine an.
Dieser Ratgeber richtet sich an privatrechtliche Feuerwehr- und Fördervereine. Ein Verein ist nicht automatisch mit einer Freiwilligen Feuerwehr oder einer kommunalen, öffentlich-rechtlich organisierten Feuerwehr gleichzusetzen. Für öffentliche Stellen können zusätzlich Landesdatenschutzrecht, kommunale Vorgaben und landesrechtliche Feuerwehrregelungen gelten. Diese Anforderungen sind nicht bundesweit einheitlich und müssen getrennt geprüft werden.
Verantwortung beginnt beim Verein und seinem Vorstand
Wer datenschutzrechtlich verantwortlich ist, richtet sich danach, wer über Zwecke und Mittel einer Verarbeitung entscheidet. Betreibt der Verein Website, Newsletter oder Social-Media-Auftritt für seine Vereinsarbeit und legt deren Einsatz fest, wird regelmäßig der Verein als verantwortliche Stelle in Betracht kommen. Das einzelne Mitglied, das im Auftrag Beiträge vorbereitet, hochlädt oder Kommentare moderiert, wird dadurch nicht automatisch für den gesamten Kanal verantwortlich.
Die interne Aufgabenverteilung bleibt dennoch wichtig. Nach § 26 BGB vertritt der Vorstand den eingetragenen Verein gerichtlich und außergerichtlich; die Satzung kann die Vertretungsmacht gegenüber Dritten beschränken. Der Vorstand sollte deshalb nicht nur Kanäle freigeben, sondern auch nachvollziehbar regeln, wer sie betreut, wer Entscheidungen trifft und wer bei Ausfall einer zuständigen Person handelt. Hilfreiche Grundlagen dafür zeigt der Beitrag zur strukturierten Vorstandsarbeit im Feuerwehrverein.
Bei Plattformen können zusätzliche Rollen entstehen. Legen Verein und Plattform Zwecke und Mittel bestimmter Verarbeitungen gemeinsam fest, kann eine gemeinsame Verantwortlichkeit nach Artikel 26 DSGVO vorliegen. Eine interne Rollenmatrix ersetzt deshalb weder die Prüfung der tatsächlichen Datenflüsse noch die Prüfung der jeweiligen Plattformbedingungen.
Verein und öffentlich-rechtliche Feuerwehr sauber trennen
Der Auftritt sollte eindeutig erkennen lassen, wer ihn betreibt. Vereinsname, Kontaktadresse und Anbieterangaben dürfen nicht den Eindruck vermitteln, ein privater Vereinskanal sei ohne Weiteres der offizielle Kanal einer kommunalen Feuerwehr. Umgekehrt sollte ein Feuerwehrverein nicht ohne abgestimmte Zuständigkeit über Einsätze, Warnungen oder dienstliche Informationen kommunizieren.
Für einen Verein passen Berichte über Vereinsleben, Förderung, Veranstaltungen und Mitgliederarbeit. Einsatzkommunikation, Presseinformationen und behördliche Hinweise gehören in die jeweils vorgesehenen offiziellen Zuständigkeiten. Diese Trennung schützt nicht nur Daten, sondern auch die Glaubwürdigkeit der Feuerwehr. Für die Vorbereitung von Veranstaltungen und Fördervorhaben gelten zudem die Hinweise zur Pressearbeit für Feuerwehrfeste und Förderprojekte.
Die Rollenmatrix für Website und Social Media
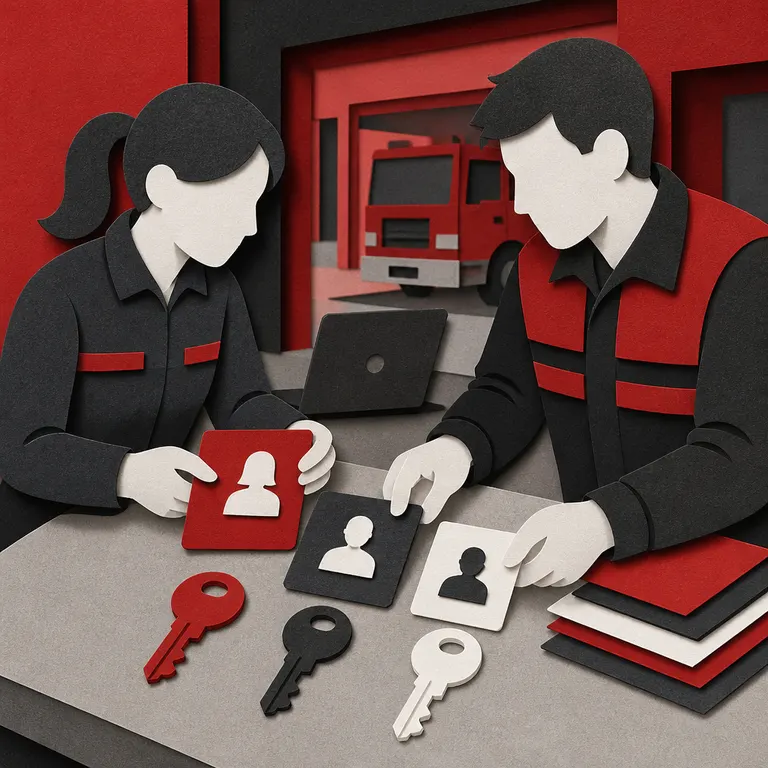
Vor dem ersten Beitrag sollte der Vorstand eine kurze Rollenmatrix beschließen. Sie muss nicht umfangreich sein, aber konkrete Personen, Vertretungen und Grenzen benennen. Eine Person kann mehrere Aufgaben übernehmen. Gerade in kleinen Vereinen ist dann besonders wichtig, dass Freigaben und Notfallvertretungen nicht nur mündlich geregelt sind.
- Vorstand: beschließt Kanalzweck, Freigabeordnung, Verträge, Krisenentscheidungen und die organisatorische Vertretung des Vereins.
- Redaktion: plant Themen, erstellt Texte und bereitet Bilder oder Videos vor. Sensible Inhalte werden nicht ohne vorgesehene Freigabe veröffentlicht.
- Webadministration: verwaltet CMS, Hosting, Updates, Benutzerkonten und technische Dienste. Neue Tracking- oder Drittanbieter-Tools werden nicht eigenmächtig aktiviert.
- Community-Management: beantwortet Kommentare und Nachrichten nach einer Moderationsregel. Persönliche Daten aus Nachrichten werden nicht unkontrolliert an private Geräte oder Gruppen weitergegeben.
- Datenschutzkontakt: koordiniert Datenschutzerklärung, Löschroutinen und Betroffenenanfragen. Diese Rolle ist nicht automatisch mit einer oder einem Datenschutzbeauftragten gleichzusetzen.
- Vertretung: übernimmt bei Urlaub, Krankheit, Austritt oder Kontosperre. Sie benötigt eigene Zugänge und eine dokumentierte Übergabe.
Die Aufgaben Inhalt freigeben, posten, Zugänge administrieren, Kommentare moderieren, Datenschutzanfragen beantworten und Krisenkommunikation entscheiden sollten nicht in einer unklaren Sammelrolle „Social Media“ verschwinden. Eine zweite Freigabe ist insbesondere bei Bildern, Kooperationen, Spendenaufrufen, Gewinnspielen und Beiträgen mit möglichem Einsatzbezug sinnvoll.
Was schriftlich festgelegt werden sollte
- Welche Website-Bereiche und Plattformkanäle der Verein betreibt und welchem Vereinszweck sie dienen.
- Wer Inhalte erstellen, freigeben, veröffentlichen, bearbeiten und löschen darf.
- Wer Kommentare, Direktnachrichten, Beschwerden und mögliche Datenschutzanfragen bearbeitet.
- Wer bei Fehlposts, Kontosperren, Sicherheitsvorfällen oder Streitfällen entscheidet.
- Welche Inhalte grundsätzlich nicht veröffentlicht werden.
- Wie neue Plugins, Dienste und Plattformen vor ihrer Nutzung geprüft und freigegeben werden.
- Wie Zugänge bei Vorstandswechsel, Austritt oder längerer Abwesenheit entzogen oder übergeben werden.
Konten und Zugriffe: persönliche Rechte statt Sammelpasswörter
Ein gemeinsames Passwort, das über Jahre weitergegeben wird, macht Verantwortlichkeiten und einen sicheren Entzug von Rechten unnötig schwer. Besser sind persönliche Benutzerkonten mit den Rechten, die für die jeweilige Aufgabe erforderlich sind. Soweit eine Plattform dies ermöglicht, sollten Redaktions-, Moderations- und Administrationsrechte getrennt vergeben werden.
- Passwörter nicht per Messenger oder in offenen Vereinsgruppen teilen.
- Zwei-Faktor-Authentifizierung für Vereins-E-Mail, Website, Cloud und Plattformkonten aktivieren, soweit verfügbar.
- Eine Vereinsadresse als Hauptkontakt und Wiederherstellungsadresse verwenden, nicht allein ein privates Postfach.
- Konten, Administratoren, Wiederherstellungswege und Vertretungen in einer aktuellen Liste dokumentieren.
- Notfallcodes geschützt aufbewahren und nur benannten Personen zugänglich machen.
- Rechte bei Rollenwechseln unverzüglich prüfen und nicht bis zum Jahresende bestehen lassen.
Domain, Hosting, Newsletter-Zugang und Zwei-Faktor-Verfahren sollten nicht ausschließlich an das private Smartphone oder die private E-Mail-Adresse eines einzelnen Mitglieds gebunden sein. Der Verein muss auch bei einem Austritt oder einem Konflikt handlungsfähig bleiben.
Website-Tools: Erst den Datenfluss prüfen, dann einbauen
Eine Datenschutzerklärung macht ein technisch oder rechtlich problematisches Tool nicht zulässig. Vor der Aktivierung eines externen Dienstes sollte der Verein dokumentieren, wer der Anbieter ist, welchem Zweck der Dienst dient, welche Daten verarbeitet werden, welche Empfänger in Betracht kommen, ob Drittlandübermittlungen relevant sein können, welche Rechtsgrundlage geprüft wurde und wer die Freigabe erteilt hat.
Die Orientierungshilfe der Datenschutzkonferenz für Anbieterinnen und Anbieter digitaler Dienste verlangt eine funktionsbezogene Prüfung. Für jeden Speicher- oder Auslesevorgang auf dem Endgerät ist zu klären, welchem konkreten Dienst er dient. Nach der dort vertretenen Position ist für solche Zugriffe grundsätzlich eine Einwilligung nach § 25 TDDDG erforderlich. Die Ausnahmen sind eng und betreffen insbesondere die technische Nachrichtenübertragung oder einen ausdrücklich gewünschten, unbedingt erforderlichen Dienst.
Typische Website-Bausteine
- Kontaktformular: Nur Daten abfragen, die für die Anfrage erforderlich sind. Zweck, Empfänger, Aufbewahrung und Löschung müssen zum tatsächlichen Ablauf passen.
- Newsletter: Anmeldeweg, Abmeldung und Dokumentation der Einwilligung müssen vor dem Start feststehen. Der eingesetzte Dienst gehört in die Datenschutzerklärung.
- Reichweitenmessung: Analysewerkzeuge nicht pauschal als notwendig einordnen. Konfiguration, Cookies, Fingerprinting, IP-Verarbeitung und Einwilligungsverwaltung sind gesondert zu prüfen.
- Karten, Videos und Feeds: Eingebettete Inhalte können bereits beim Seitenaufruf Daten an Dritte übertragen. Der konkrete Einbau ist zu prüfen; eine datensparsame Alternative oder vorgeschaltete Aktivierung kann in Betracht kommen.
- Externe Schriften: Bei externen Abrufen ist der Datenfluss zum Anbieter zu bewerten. Eine lokale Einbindung sollte technisch geprüft werden.
- Spenden- und Anmeldeformulare: Zahlungsanbieter, Zugriffsrechte, Aufbewahrung und eingesetzte Dienstleister müssen getrennt betrachtet werden.
Ein Cookie-Banner ersetzt diese Prüfung nicht. Sinnvoll ist eine Tool-Liste, in der jeder Dienst mit Zweck, Datenfluss, Freigabe und Prüfdatum erfasst wird. Ändert sich ein Plugin, ein Anbieter oder die Einbindung, sollte der Verein die Notiz aktualisieren.
Datenschutzerklärung und Impressum nicht verwechseln
Die Datenschutzerklärung muss verständlich und konkret über die tatsächlich eingesetzten Verarbeitungen informieren. Nach Artikel 13 DSGVO gehören dazu unter anderem Name und Kontaktdaten des Verantwortlichen, Zwecke, Rechtsgrundlagen, gegebenenfalls berechtigte Interessen, Empfänger und Informationen zu Drittlandübermittlungen.
Für Feuerwehrvereine bedeutet das: Kontaktformular, Newsletter, Veranstaltungsanmeldung, Spendenkontakt, eingebundene Karten und Videos sowie Analyse- oder andere Drittanbieterdienste müssen nur dann und so beschrieben werden, wie sie tatsächlich eingesetzt werden. Eine allgemeine Erklärung, die nicht zum eigenen Auftritt passt, hilft Betroffenen nicht und ersetzt keine Prüfung.
Ein Impressum nach § 5 DDG ist nur unter dessen gesetzlichen Voraussetzungen geschuldet. Anbieterkennzeichnung, medienrechtliche Angaben und Datenschutzerklärung sind getrennte Themen. Eine Datenschutzerklärung ersetzt keine Anbieterkennzeichnung.
Facebook, Instagram, TikTok: Plattformrisiken nicht wegklicken
Ein Hinweis in der Datenschutzerklärung beseitigt nicht alle Risiken eines Plattformkanals. Plattformen verarbeiten Daten ihrer Besucherinnen und Besucher nach eigenen Bedingungen. Außerdem können Funktionen wie Seitenstatistiken, Nachrichten oder Moderation Datenverarbeitungen auslösen, die der Verein für seinen Auftritt mitprüfen muss.
Die weiterhin veröffentlichte FAQ der Datenschutzkonferenz zu Facebook-Fanpages vom 21. November 2022 bewertet Fanpage-Betreibende als gemeinsam mit Meta Verantwortliche. Die DSK vertrat darin die Position, dass ein nachweisbar rechtskonformer Betrieb unter den damaligen Bedingungen nicht möglich gewesen sei. Das ist eine gewichtige Risikoeinordnung. Sie darf jedoch nicht als pauschale Aussage über jede spätere Entwicklung oder jede andere Plattform dargestellt werden.
Die DSK weist in der FAQ darauf hin, dass Erkenntnisse zu Facebook sinngemäß auch andere Social-Media-Auftritte betreffen können, etwa Instagram, X oder TikTok. Eine ausdrückliche gerichtliche Klärung lag nach der FAQ aber nur für Facebook-Fanpages vor. Deshalb braucht jeder Kanal eine eigene Prüfung: Plattformbedingungen, Statistikfunktionen, Nachrichten, Moderation, Datenübermittlungen und Löschmöglichkeiten unterscheiden sich.
Vor Start oder Fortführung eines Kanals sollte der Vorstand eine kurze Risikobewertung beschließen. Sie sollte festhalten, welchem Vereinszweck der Kanal dient, welche Funktionen genutzt werden, welche Risiken erkennbar sind, welche Schutzmaßnahmen der Verein umsetzt und wer die Entscheidung getragen hat. Wenn die Rechtslage, der Datenfluss oder ein Einsatzbezug nicht ausreichend geklärt sind, ist eine Pause des Beitrags oder Kanals die vorsichtigere Entscheidung.
Fotos von Festen, Übungen, Jugendfeuerwehr und Einsätzen
Bildveröffentlichungen brauchen eine eigene Freigaberoutine. Nach §§ 22 und 23 KUG dürfen Bildnisse grundsätzlich nur mit Einwilligung der abgebildeten Person verbreitet oder öffentlich gezeigt werden. Gesetzliche Ausnahmen können bestehen, dürfen jedoch berechtigte Interessen der abgebildeten Person nicht verletzen.
Eine Einwilligung ist kein Blankoscheck. Vor einer Veröffentlichung sollte der Verein mindestens prüfen:
- Wer ist auf dem Bild oder im Video erkennbar?
- Für welchen Zweck und auf welcher Website oder Plattform soll der Inhalt erscheinen?
- Ist die Veröffentlichung öffentlich oder in ihrer Reichweite begrenzt?
- Ist eine Einwilligung verständlich, freiwillig und nachvollziehbar dokumentiert?
- Sind Minderjährige oder andere besonders schutzbedürftige Personen betroffen?
- Zeigt das Bild eine belastende, peinliche, private oder sonst sensible Situation?
- Sind Kennzeichen, Adressen, Einsatzunterlagen, Bildschirme oder weitere Daten im Hintergrund sichtbar?
Bei der Jugendfeuerwehr sollten Einwilligungen der Sorgeberechtigten und eine altersgerechte Einbindung der Jugendlichen vorgesehen werden. Auch Übungsbilder brauchen klare Regeln. Für Einsatzbilder sollte eine strenge Stop-Regel gelten: Keine Veröffentlichung bei Verletzten, Angehörigen, betroffenen Privatpersonen, erkennbaren Einsatzorten oder emotional belastenden Lagen, solange die Zulässigkeit und Verantwortbarkeit nicht zweifelsfrei geklärt sind.
Bei Unsicherheit wird nicht gepostet. Ein Bild kann später erneut bewertet werden; ein öffentlicher Beitrag kann dagegen kopiert, weiterverbreitet oder von Suchmaschinen erfasst worden sein.
Praktischer Ablauf vor jedem öffentlichen Beitrag
- Zweck klären: Dient der Beitrag Vereinsinformation, Mitgliedergewinnung, Förderung oder Veranstaltungswerbung?
- Personenbezug prüfen: Sind Gesichter, Namen, Stimmen, Kontaktdaten, Orte, Fahrzeuge oder Dokumente erkennbar?
- Rolle des Vereins prüfen: Spricht der Beitrag für den Verein oder kann er als amtliche Feuerwehrinformation verstanden werden?
- Freigabe einholen: Bei Bildern, Kooperationen, Spendenbezug oder Einsatznähe entscheidet eine zweite zuständige Person oder der Vorstand.
- Plattform auswählen: Ist die gewählte Reichweite für den Zweck erforderlich, oder gibt es ein weniger eingriffsintensives Format?
- Dokumentieren: Freigabe, Datum, verantwortliche Person und gegebenenfalls Einwilligungen nachvollziehbar ablegen.
- Nachkontrolle: Kommentare und Nachrichten beobachten und nach der Moderationsregel reagieren oder eskalieren.
Wenn ein Fehlpost passiert
Der Beitrag sollte möglichst zügig verborgen oder gelöscht werden. Danach dokumentiert der Verein, was veröffentlicht wurde, welche Daten betroffen sein können, wann reagiert wurde und wer informiert wurde. Die zuständige Vereinsrolle prüft, ob eine Datenschutzverletzung oder ein weiterer Handlungsbedarf in Betracht kommt. Bei Unsicherheit sind fachkundige Beratung oder die zuständige Datenschutzaufsicht einzubeziehen.
Braucht der Verein eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten?
Die Zahl der Vereinsmitglieder ist dafür nicht maßgeblich. Nach § 38 BDSG müssen nichtöffentliche Stellen grundsätzlich eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten benennen, wenn sie in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigen. Weitere gesetzliche Auslöser können unabhängig von dieser Zahl bestehen.
Der Verein sollte deshalb seine konkrete Organisation prüfen: Wer arbeitet dauerhaft mit Mitgliederverwaltung, Website, Newsletter, Fotos, Spenden oder Plattformkonten? Auch wenn keine Benennungspflicht besteht, bleibt der Verein für Datenschutz verantwortlich. Eine feste Datenschutzkontaktperson kann helfen, Anfragen, Löschroutinen und Änderungen an Diensten nicht aus dem Blick zu verlieren.
Checkliste für den Vorstandsbeschluss
- Kanäle, Zweck und erkennbarer Vereinsauftritt sind beschlossen.
- Rollen, Vertretungen und Freigabestufen sind schriftlich festgelegt.
- Zugänge sind einzelnen Personen zugeordnet und gegen Verlust oder Austritt abgesichert.
- Website-Dienste sind mit Zweck, Datenfluss, Freigabe und Prüfdatum dokumentiert.
- Datenschutzerklärung und Anbieterkennzeichnung passen zum tatsächlichen Auftritt.
- Plattformrisiken wurden für jeden Kanal gesondert bewertet.
- Für Fotos, Minderjährige und sensible Einsatzinhalte besteht eine Freigaberoutine.
- Betroffenenanfragen, Löschung und Fehlposts haben klare Ansprechpartner.
- Ein Vorstandswechsel oder Austritt löst eine sofortige Rechteprüfung aus.
FAQ: Häufige Fragen aus Feuerwehrvereinen
Darf jedes Mitglied im Vereinskanal posten?
Nur wenn der Verein diese Aufgabe ausdrücklich übertragen hat. Die Berechtigung sollte auf einen bestimmten Kanal und eine definierte Rolle begrenzt sein. Bilder, Kooperationen, Spendenbezug und Einsatznähe sollten zusätzliche Freigaben auslösen.
Kann ein privates Instagram-Konto als Vereinskanal genutzt werden?
Das ist organisatorisch riskant, weil Zugänge, Wiederherstellung und Rechteentzug an einer einzelnen Privatperson hängen können. Besser sind Vereinskonten mit Vereinsadresse, geregelten Rollen und dokumentierten Wiederherstellungswegen.
Reicht eine Einwilligung für alle Fotos eines Vereinsjahres?
Eine sehr pauschale Erklärung kann dem konkreten Veröffentlichungszweck, der Plattform und der Reichweite nicht gerecht werden. Bei Minderjährigen, sensiblen Situationen und Einsatzbezug ist eine besonders sorgfältige Prüfung erforderlich.
Ist ein Social-Media-Feed auf der Website datenschutzfreundlich?
Nicht automatisch. Ein Feed kann beim Seitenaufruf Daten an die Plattform übertragen und externe Skripte laden. Der Verein sollte die konkrete Einbindung prüfen und bei Bedarf eine Einwilligung oder eine datensparsamere Alternative vorsehen.
Quellen & weiterführende Informationen
- Datenschutz-Grundverordnung, insbesondere Artikel 13 und 26
- Datenschutzkonferenz: Orientierungshilfe für Anbieterinnen und Anbieter digitaler Dienste, Version 1.2, November 2024
- Datenschutzkonferenz: FAQ zu Facebook-Fanpages, Stand 21. November 2022
- § 26 BGB: Vorstand und Vertretung
- § 38 BDSG: Datenschutzbeauftragte nichtöffentlicher Stellen
- §§ 22 und 23 KUG: Bildnisse und Ausnahmen
- Deutscher Feuerwehrverband: Fachprogramm „Das Internet und meine Feuerwehr“
Bei neuen Tracking- und Newsletterdiensten, Cloudlösungen, Plattformwechseln oder konfliktträchtigen Einsatzbildern sollte der Verein die Prüfung fachkundig absichern. Dieser Beitrag ersetzt keine individuelle Rechtsberatung. Für die langfristige Ablage von Beschlüssen, Freigaben und Vereinsunterlagen kann eine dauerhaft gesicherte Vereinschronik der Feuerwehr sinnvoll sein.